Infrastructure de Virtualisation sous Proxmox VE
Projet Entreprise & ProductionJLB Formatic
Apprenti chez JLB Formatic - CFA Pôle BTS Alternance d'Angers
1. Introduction et contexte professionnel
Mon entreprise d'alternance, JLB Formatic, est spécialisée dans la réparation informatique multimarques. Son activité ne correspond pas pleinement aux exigences du référentiel BTS SIO SISR, qui requiert un contexte d'administration de systèmes et de réseaux d'entreprise. Face à cette contrainte, j'ai pris l'initiative de monter cette infrastructure personnellement à mon domicile, sur mon propre matériel, afin de répondre au mieux aux attendus de l'épreuve E6.
J'ai fait mon maximum pour que ce projet respecte les procédures d'évaluation du BTS SIO : documentation technique rigoureuse, respect du référentiel de compétences, et mise en œuvre de solutions professionnelles réelles. Le projet consiste à transformer une station de travail haute performance en un serveur de virtualisation robuste via Proxmox Virtual Environment (PVE), afin de déployer une architecture de services interconnectés (Proxy, DNS, VPN, etc.).
2. Choix technologique et Matériel
Contrairement aux solutions propriétaires (VMware ESXi, Microsoft Hyper-V), Proxmox VE est une solution Open Source (AGPL v3), gratuite, basée sur Debian, qui combine la puissance de l'hyperviseur KVM et la virtualisation légère LXC.
3. Processus d'Installation et d'Automatisation
Création du support & Boot
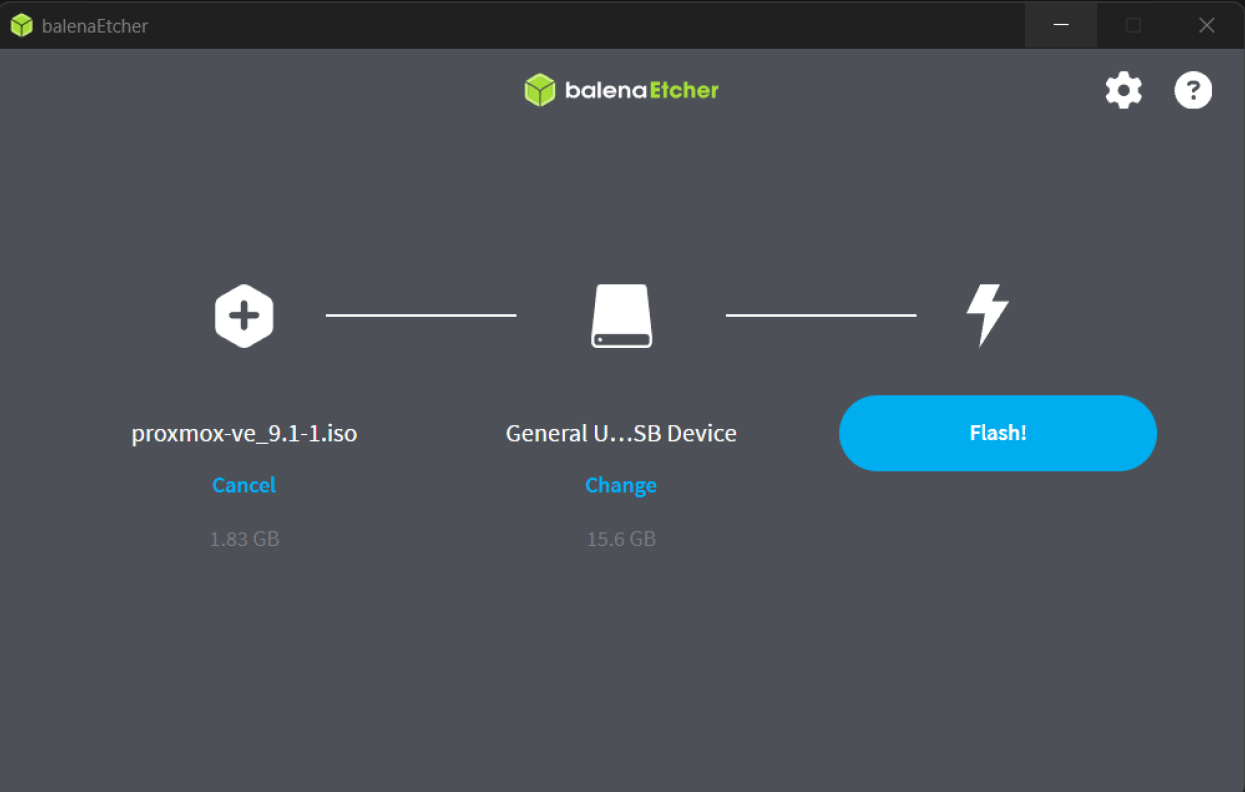
Création d'une clé USB bootable avec BalenaEtcher (validation par somme de contrôle). Démarrage de la tour MSI Infinite 9SA avec les fonctions de virtualisation matérielle (Intel VT-x et VT-d) activées dans le BIOS.
Configuration de l'Hyperviseur
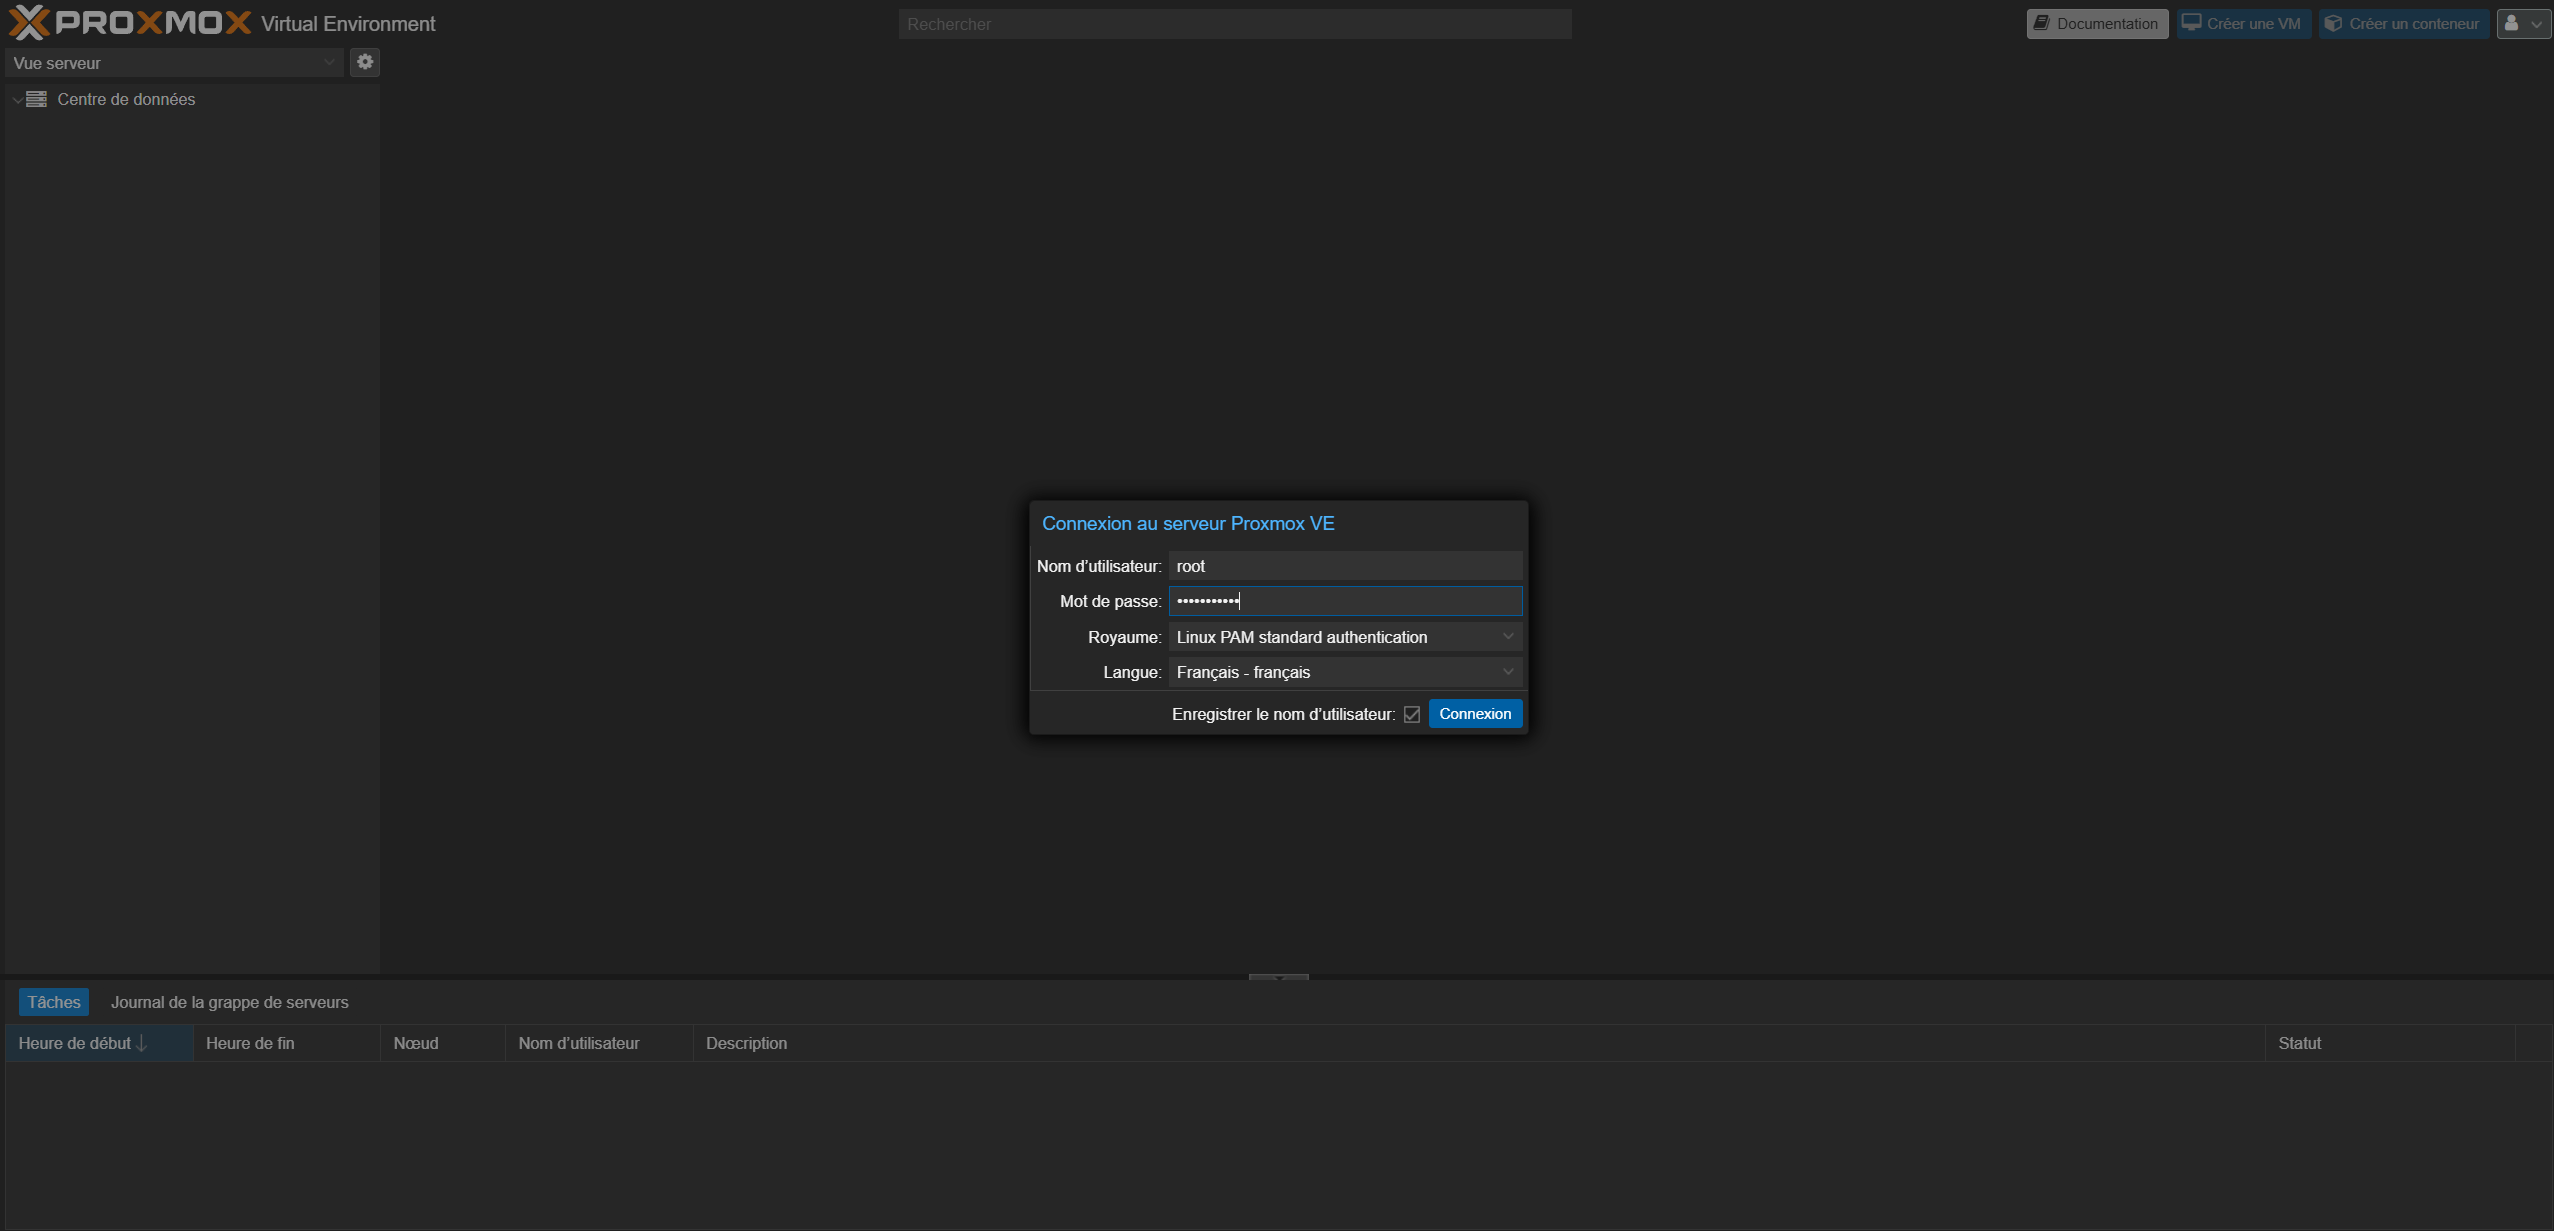
Installation sur le disque NVMe pour des performances optimales. Configuration réseau statique appliquée pour l'interface de management (IP : 192.168.0.104/24, Passerelle : 192.168.0.1).
Automatisation Post-Installation
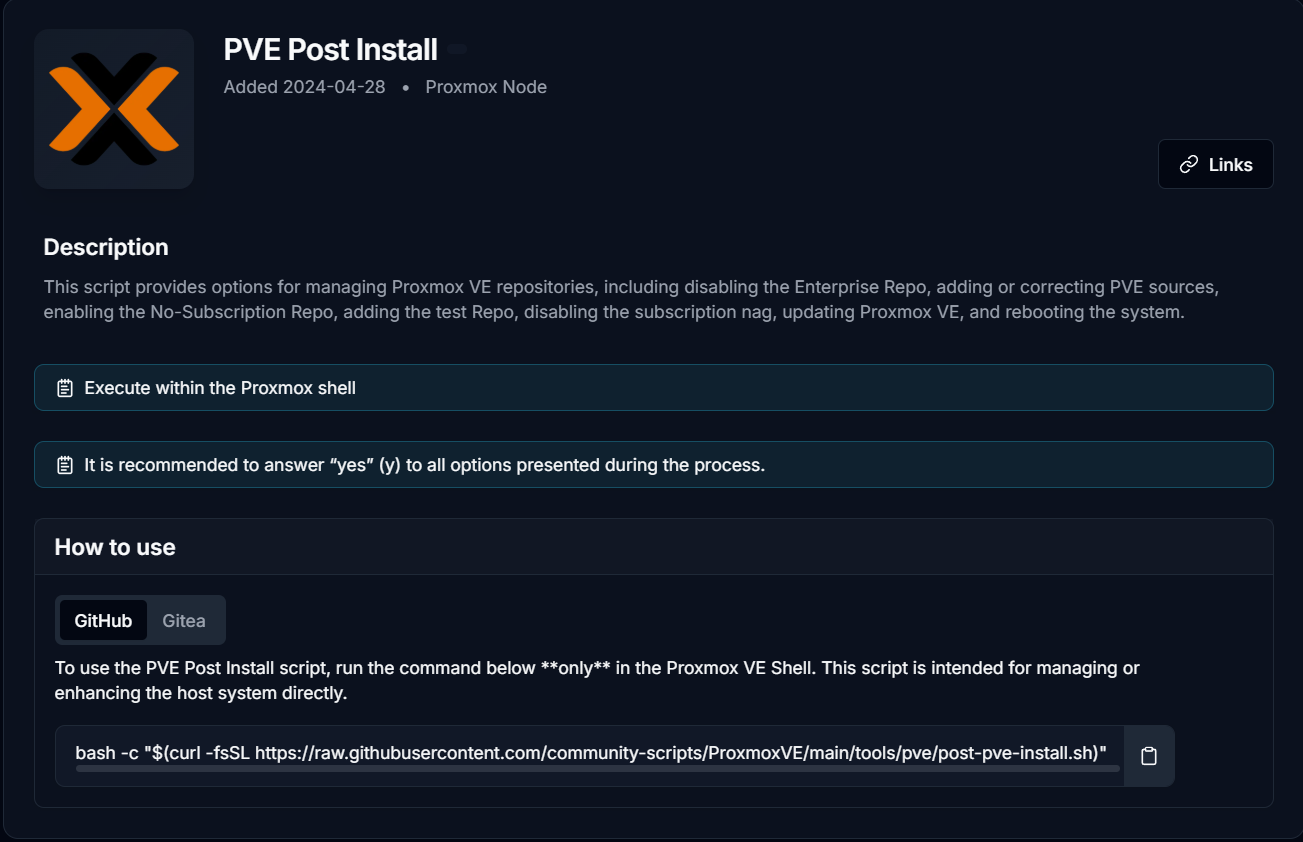
Exécution d'un script communautaire via le Shell Proxmox pour désactiver le dépôt Enterprise, activer le dépôt No-Subscription, supprimer le message d'avertissement et mettre à jour le système, réduisant ainsi les risques d'erreurs humaines.
bash -c "$(curl -fsSL https://raw.githubusercontent.com/community-scripts/ProxmoxVE/main/tools/pve/post-pve-install.sh)"
4. Services déployés sur l'infrastructure
Déploiement d'une architecture de micro-services via des conteneurs LXC et Docker pour optimiser les ressources de l'hôte.
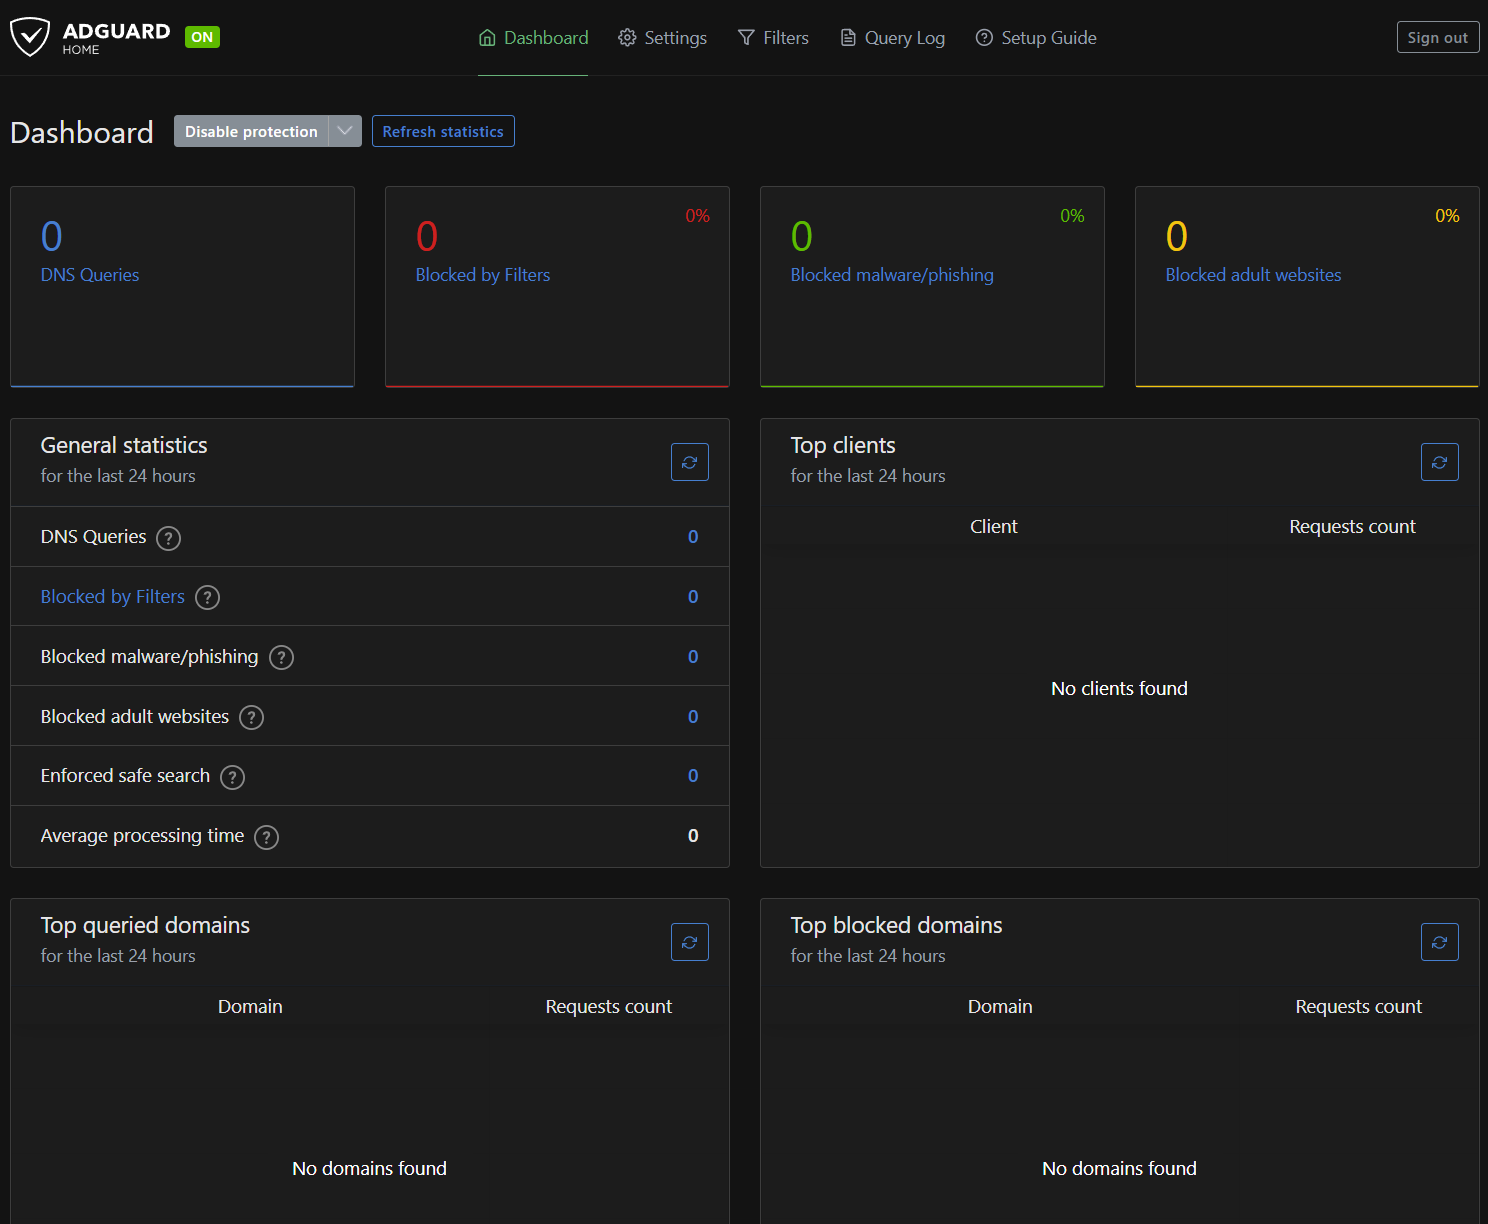
🛡️ AdGuard Home
Filtrage DNS périmétrique. Bloque les publicités, les trackers et les sites de phishing au niveau du réseau avant même d'atteindre les terminaux. Déployé en LXC léger (512 Mo RAM).
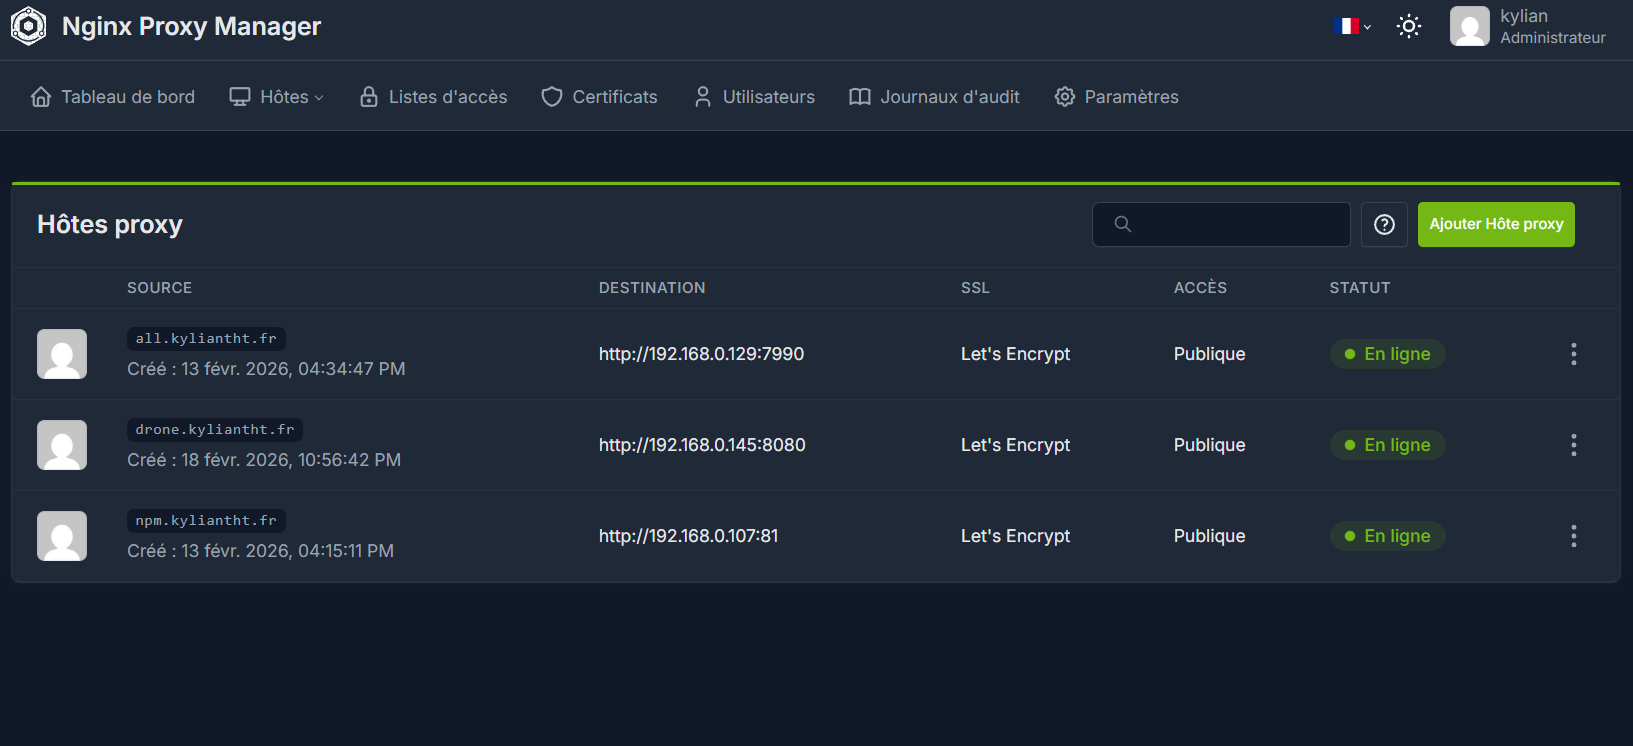
🚦 Nginx Proxy Manager
Proxy inverse centralisé. Point d'entrée unique qui gère les redirections de sous-domaines (ex: portainer.kyliantht.fr) et la génération automatique des certificats SSL Let's Encrypt.
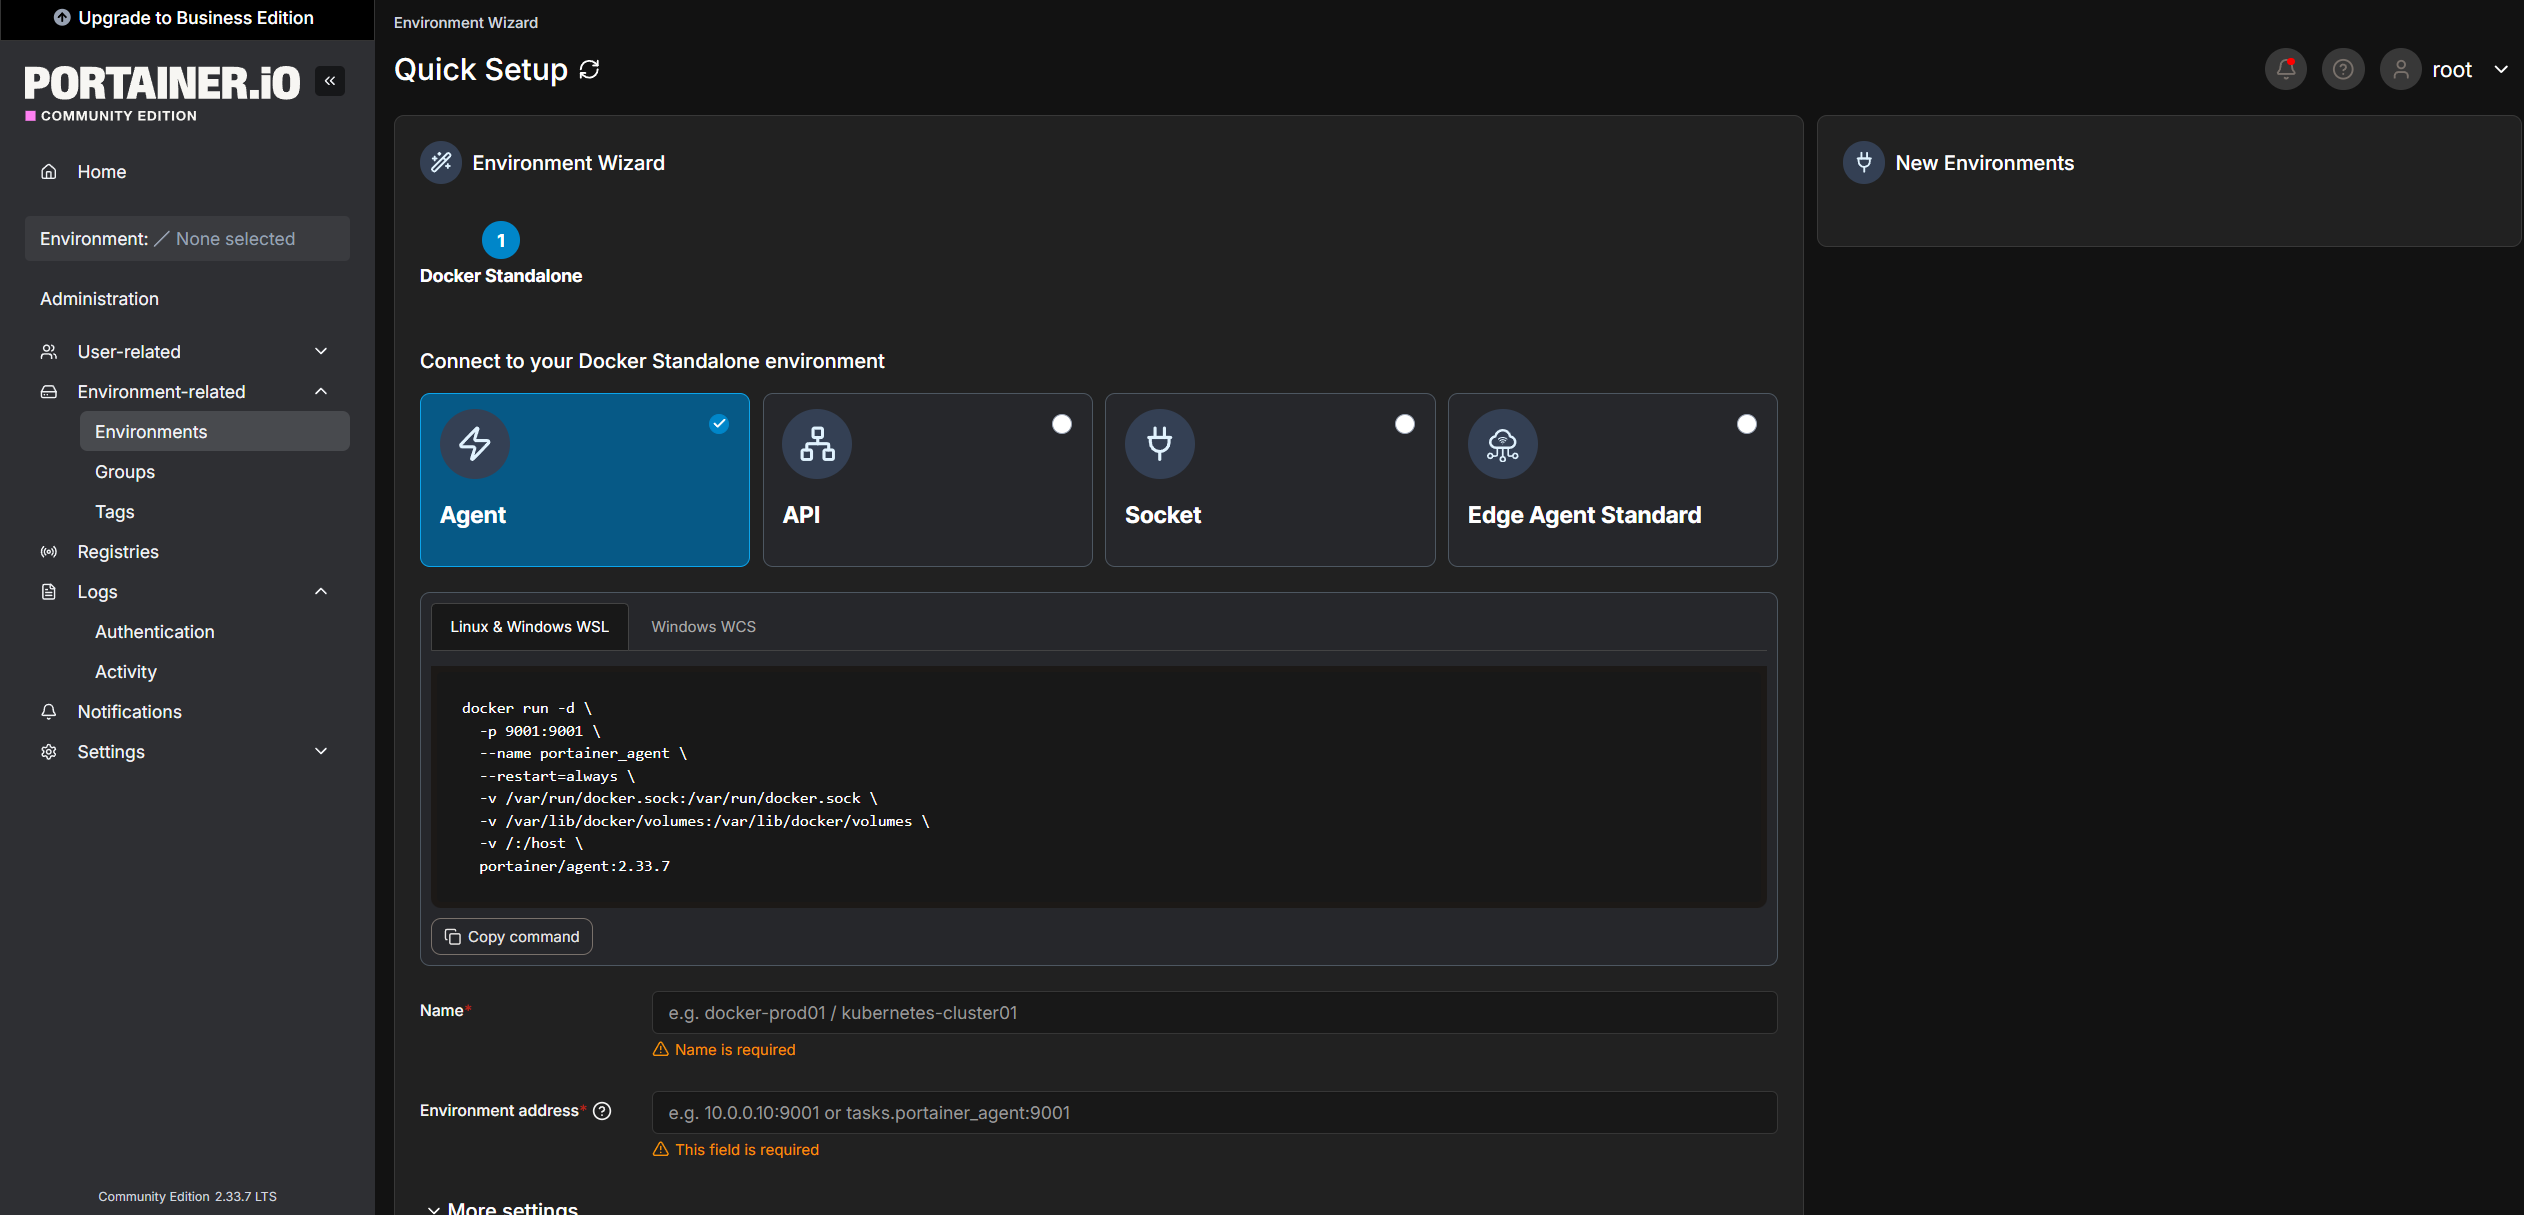
🐳 Docker & Portainer
Conteneurisation. Environnement isolé et reproductible pour le déploiement d'applications, géré visuellement via l'interface web Portainer (suivi CPU/RAM en temps réel).
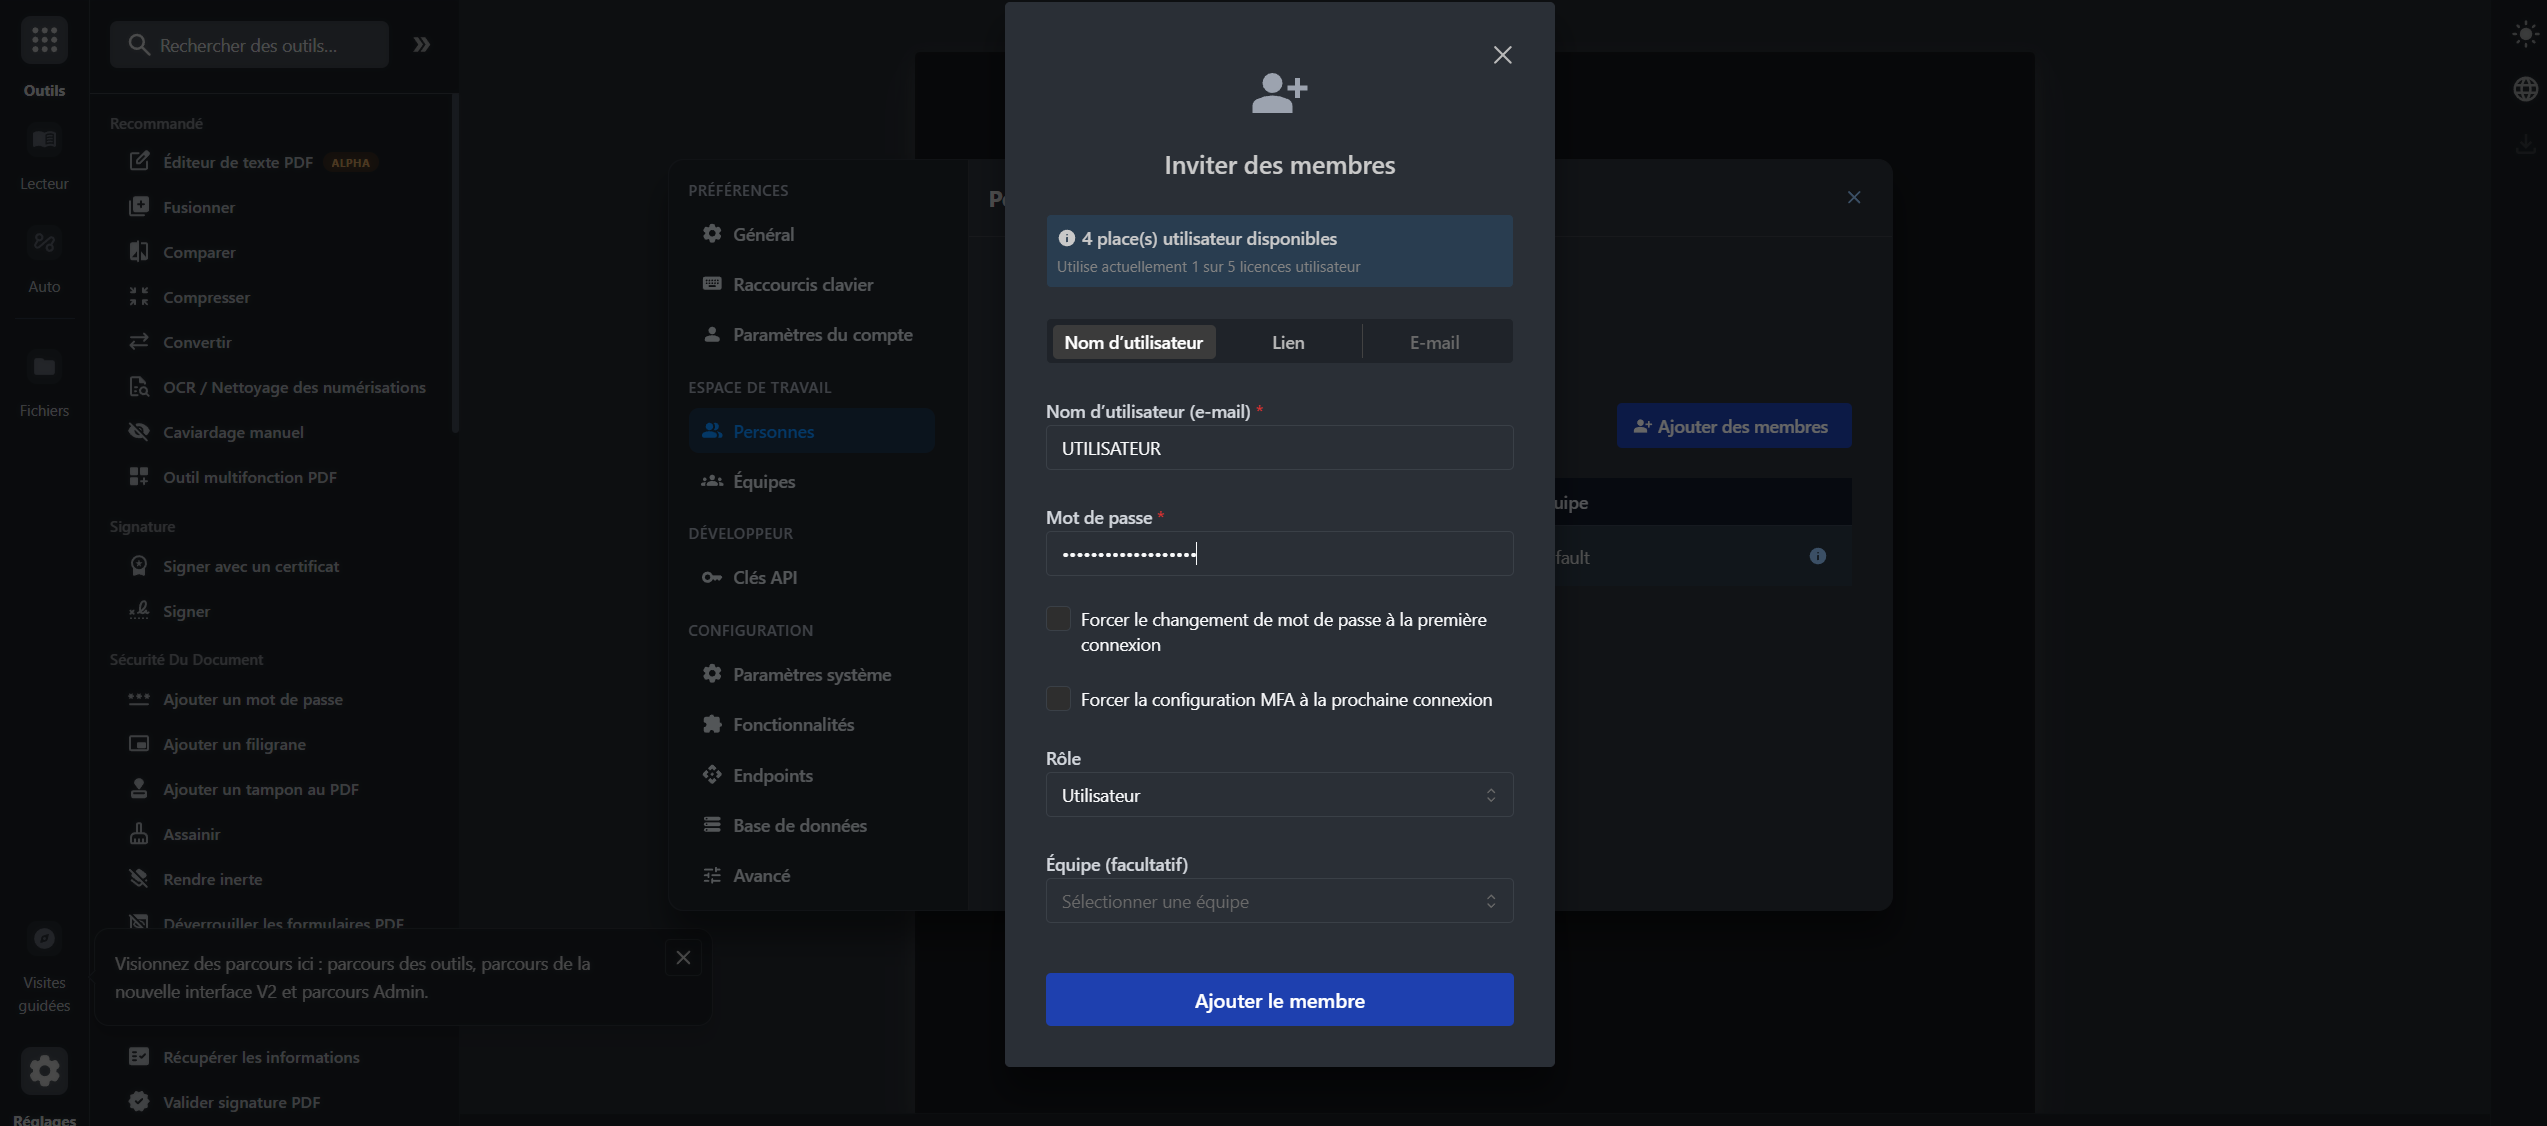
🔄 ConvertX & Stirling PDF
Utilitaires auto-hébergés. Conversion de fichiers locaux (>1000 formats) et manipulation avancée de PDF sans fuite de données vers des services Cloud tiers, répondant aux exigences RGPD.
5. Sécurisation et accès distant
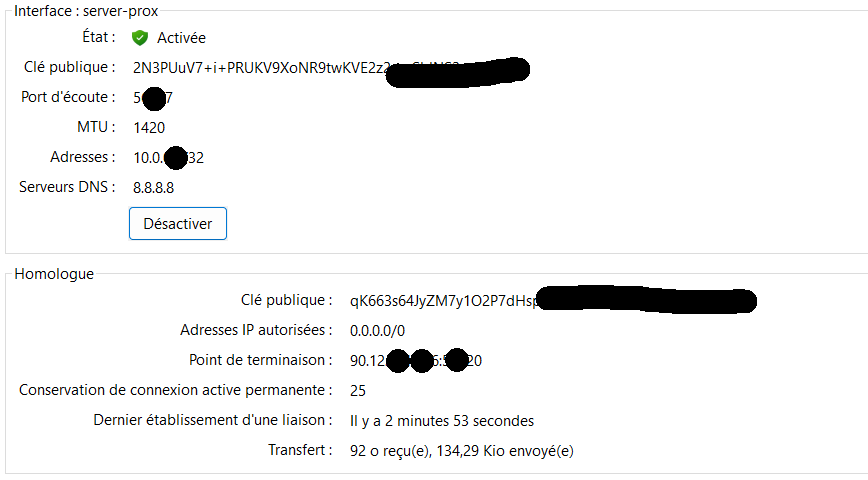
Tunnel WireGuard (LXC)
Mise en place d'un tunnel VPN moderne et performant. Redirection du port UDP 51820 sur le routeur vers le conteneur. Permet d'administrer l'infrastructure et d'accéder aux services locaux depuis l'extérieur en toute sécurité.
Authentification Multi-Facteurs
Pour contrer les attaques par force brute, l'accès VPN exige, en plus du mot de passe, un code TOTP à 6 chiffres généré par une application (Google Authenticator / Authy).
6. Bilan et Compétences du référentiel (BTS SIO)
| Bloc de compétences | Actions réalisées et validées |
|---|---|
| Bloc 1 : Gérer le patrimoine informatique | Dimensionnement des ressources CPU/RAM. Supervision en temps réel via Proxmox et Portainer. Documentation et inventaire des machines virtuelles. |
| Bloc 1 : Déployer des services | Installation de Proxmox VE, création de conteneurs LXC, déploiement d'images Docker, et routage via Nginx Proxy Manager. |
| Bloc 3 : Protéger les données (RGPD) | Remplacement de services SaaS par des solutions auto-hébergées locales (ConvertX, Stirling PDF) garantissant que les données sensibles ne quittent pas le réseau. |
| Bloc 3 : Sécuriser les équipements | Architecture de défense en profondeur : filtrage DNS AdGuard, chiffrement SSL/TLS, accès restreint par tunnel VPN WireGuard et MFA. Aucun port d'administration exposé. |
Consulter le Dossier Technique
Téléchargez le document PDF complet du projet (avec captures d'écran, schémas et détails techniques)
Télécharger le dossier technique